개인 계정·컴퓨터 기준의 공식 도움말 해설입니다. 기기·버전·조직 정책에 따라 화면이 다를 수 있습니다. 자료 확인: 2026년 11월 2일.
1. 설정을 켜는 것과 복구 준비는 별개다
2단계 인증은 비밀번호가 유출됐을 때 계정을 한 겹 더 보호하는 기능입니다. 하지만 인증 수단을 휴대전화 한 대에만 의존하면 기기 분실 때 본인도 로그인하기 어려워질 수 있습니다. 따라서 목표를 ‘사용 설정 완료’가 아니라 ‘다른 방법으로도 본인 확인 가능’으로 잡는 것이 좋습니다. 먼저 현재 로그인한 계정 주소가 보호하려는 계정과 같은지 확인하세요.
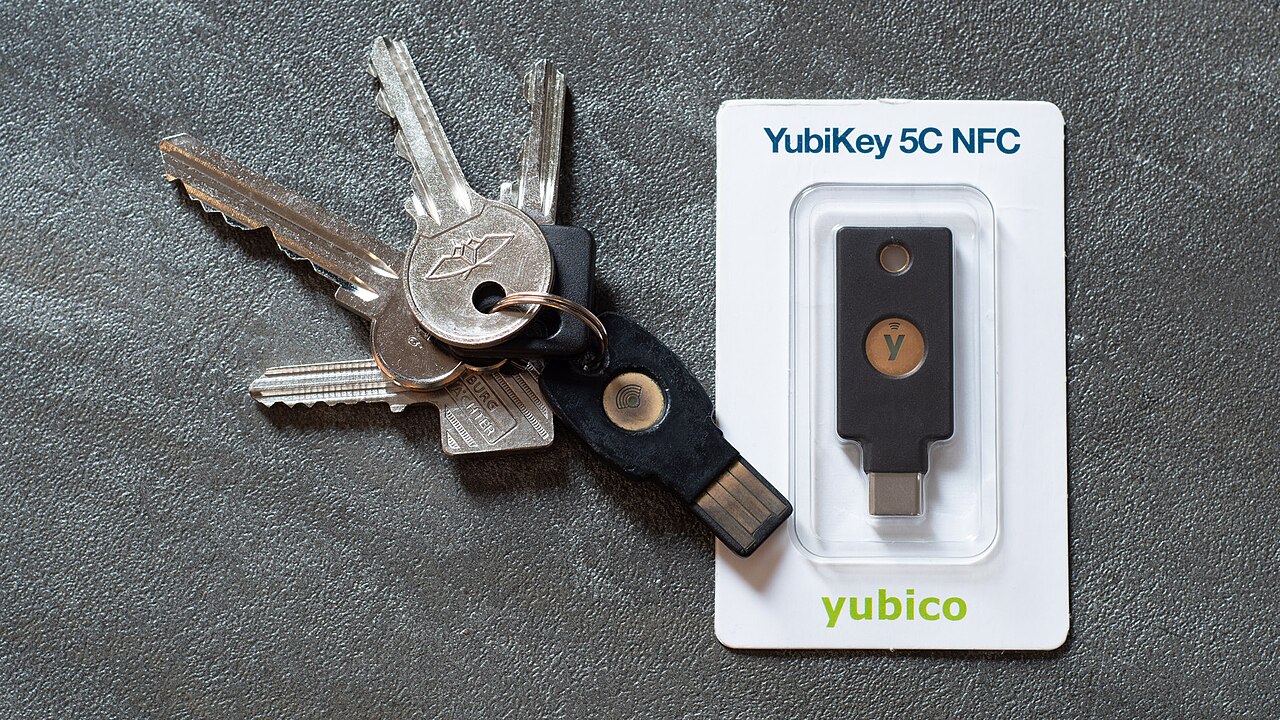
사진: Daniel Aleksandersen / CC BY 4.0 (라이선스) / 원문 Wikimedia Commons

2. Google 계정에서 사용 설정하기
Google 계정 관리 화면을 열어 ‘보안 및 로그인’을 선택합니다. ‘Google에 로그인하는 방법’에서 ‘2단계 인증 → 사용’으로 들어간 뒤 화면 안내를 따릅니다. 직장이나 학교 계정은 조직 정책에 따라 이 절차가 적용되지 않을 수 있으므로 설정이 불가능하면 관리자에게 문의해야 합니다.
인증 방식에는 Google 메시지, 인증 앱, 문자, 보안 키 등이 있습니다. Google은 패스키를 쓰지 않는 경우 Google 메시지를 권장합니다. 문자 인증도 보안을 높이지만 전화번호를 노린 공격에 취약할 수 있습니다. Google 메시지를 받았을 때는 기기와 위치 정보를 확인하고, 내가 시도한 로그인이 아니라면 ‘아니요’를 선택하세요. 새로 추가한 2단계 인증 전화번호를 Google이 신뢰하기까지 최대 7일이 걸릴 수 있으므로 휴대전화 교체 당일에만 준비하지 않는 편이 좋습니다.
3. 백업 코드는 휴대전화와 별도로 보관하기
같은 2단계 인증 화면의 ‘백업 코드’에서 코드를 생성하고 내려받거나 인쇄할 수 있습니다. 한 세트는 10개의 코드이며 각 코드는 한 번만 사용할 수 있습니다. 새 세트를 생성하면 이전 세트는 자동으로 무효가 됩니다. 오래된 출력물과 새 출력물이 섞이지 않도록 생성 시점을 함께 기록하는 것이 실용적입니다.
백업 코드를 로그인할 수 없는 바로 그 계정 안에만 보관하면 비상시에 꺼내기 어려울 수 있습니다. 타인이 접근하기 어려우면서 휴대전화 없이도 찾을 수 있는 안전한 장소를 정하세요. 코드는 비밀번호처럼 취급하고 상담을 자처하는 사람에게도 보내지 마세요. 고급 보호 프로그램을 사용하는 계정은 백업 코드를 다운로드할 수 없다는 예외가 있습니다.
4. 로그인 방식이 달라져도 바로 해제하지 않기
패스키로 로그인하면 별도의 두 번째 인증 단계를 건너뛸 수 있습니다. 따라서 인증 문자가 오지 않았다는 사실만으로 2단계 인증이 꺼졌다고 판단하면 안 됩니다. 반대로 인증 수단을 사용할 수 없다면 로그인 화면의 ‘다른 방법 시도’에서 미리 마련한 백업 코드나 다른 수단을 확인하세요.
휴대전화를 잃었다면 다른 로그인된 기기, 예비 인증 수단 등을 확인하고 접근 가능한 상태에서 분실 기기 로그아웃과 비밀번호 변경을 검토해야 합니다. 모두 사용할 수 없다면 공식 계정 복구 절차를 따르되 즉시 복구된다고 기대하지 마세요. 새 수단을 준비하지 않은 채 기존 인증 수단부터 삭제하는 행동은 피하는 것이 안전합니다. 설정 후에는 ‘현재 인증 수단, 예비 수단, 백업 코드 보관 위치’를 점검하되, 이 점검 메모 자체에 코드나 비밀번호를 적지는 마세요.